
외주개발이 끝났다면 소스코드보다 먼저 확인할 것은 AWS·GCP·도메인·SSL·CDN·앱마켓·결제·Git 저장소의 최고관리자와 결제 주체입니다. 결론부터 말하면 운영 계정은 개발사나 프리랜서 개인이 아니라 발주사 법인 또는 사업자 명의의 통제 가능한 계정이 최종 소유자여야 하며, 이전은 Git·클라우드·도메인/DNS·배포·결제·앱마켓·외부 API·로그/백업 순서로 검수해야 합니다.
이 글은 외주개발 종료, 업체 교체, 유지보수 전환, 정부지원 MVP 최종보고를 앞둔 대표·PM·운영자가 그대로 복사해 쓸 수 있는 자산 목록표, 이전 절차, 계약 조항, 완료 확인서 기준을 제공합니다. 단, 각 플랫폼의 계정 정책은 수시로 바뀌므로 실제 이전 직전에는 공식 문서와 고객센터 기준을 다시 확인해야 합니다.
1. 명의 이전의 기준: 비밀번호가 아니라 소유자·청구·복구권한
실무에서 가장 위험한 착각은 ‘관리자 비밀번호를 받았으니 인수가 끝났다’고 보는 것입니다. AWS는 루트 사용자와 청구 정보, Google Cloud는 조직·프로젝트·청구 계정, GitHub는 조직 소유자와 결제 관리자, 도메인은 등록자와 관리자 연락처가 각각 다르게 작동합니다. AWS는 루트 사용자의 강한 권한과 MFA·복구 채널을 별도로 관리하라고 안내하고, Google Cloud는 서비스 계정 키를 개인 비밀번호에 준하는 민감 자격증명으로 다루라고 설명합니다. ([docs.aws.amazon.com](https://docs.aws.amazon.com/awsaccountbilling/latest/aboutv2/orgs_transfer_billing-best-practices.html?utm_source=openai))
따라서 외주개발 클라우드 도메인 결제 계정 명의 이전 절차의 목표는 ‘개발사가 접속 가능’한 상태가 아니라 ‘발주사가 혼자서 복구·배포·결제·갱신·해지할 수 있는 상태’입니다. 서버 인수 범위가 먼저 궁금하다면 외주개발 서버 인수 체크리스트를 함께 보고, MVP 전체 운영 산출물은 MVP 운영 인수인계 체크리스트 15가지(2026)와 연결해 점검하는 것이 좋습니다.
명의 이전 판단 기준 4가지
| 구분 | 최종 상태 | 대표 예시 | 실무 판단 기준 |
|---|---|---|---|
| 계정 소유권 이전 | 발주사 최고관리자·청구·복구권한 확보 | AWS 계정, Cloudflare 계정, GitHub 조직 | 계정 이메일, MFA, 결제수단, 복구 전화번호를 발주사가 변경할 수 있어야 함 |
| 자산 이전 | 계정은 다르지만 앱·저장소·프로젝트가 이전됨 | App Store 앱 이전, Google Play 앱 이전, GitHub 저장소 이전 | 자산 이전 후 빌드·배포·푸시·웹훅·권한이 유지되는지 검증 |
| 신규 계약 또는 재구성 | 기존 계정을 넘기지 않고 새 계정에서 재연동 | 국내 PG, 일부 SaaS, 업체 개인 명의 SaaS | 사업자번호, 정산 계좌, 심사 이력이 달라지면 신규 계약·재심사 가능성 확인 |
| 권한 위임 후 회수 | 발주사 계정에 업체를 초대하고 종료 후 제거 | 분석도구, 광고계정, AI API, 이메일 발송 서비스 | 권한 역할, API 키, 웹훅, 자동결제, 로그 보관을 함께 확인 |
2. 먼저 만들 운영 자산 목록표 14가지
계정 명의 이전은 ‘무엇을 넘길지’가 명확해야 시작할 수 있습니다. 아래 표를 스프레드시트로 옮기고 현재 명의, 최종 명의, 담당자, 증빙 화면, 남은 리스크를 채우면 업체와 감정적으로 다투지 않고 인수인계 범위를 확정할 수 있습니다.
| 번호 | 자산 | 발주사가 확보할 권리 | 완료 증빙 | 누락 시 리스크 |
|---|---|---|---|---|
| 1 | 클라우드 계정 | 루트 또는 조직 최고관리자, 청구 관리자, 예산 알림 | 발주사 이메일 로그인, MFA, 결제수단 화면 | 서버 중지, 과금 분쟁, 장애 복구 불가 |
| 2 | IAM·서비스 계정 | 역할 목록, 액세스 키, 서비스 계정 키 회수·회전 | 키 발급일·마지막 사용일, 회전 기록 | 퇴사자·외주사가 계속 배포 또는 데이터 접근 |
| 3 | Git 저장소 | 조직 소유자, 저장소 Admin, 브랜치 보호, Actions 권한 | 발주사 조직 소유 확인, 외부 협업자 목록 | 소스는 있으나 배포·릴리스·시크릿 접근 불가 |
| 4 | CI/CD·호스팅 | Vercel, Netlify, Render, GitHub Actions, 배포 토큰 | 운영 배포 성공 로그, 환경변수 목록 | 수정 후 운영 반영 불가 |
| 5 | 도메인 등록기관 | 등록자, 관리자 이메일, Auth-Code, 자동갱신·결제 | WHOIS/RDAP 관리 화면, 만료일, 이전 잠금 상태 | 도메인 만료, 도메인 탈취, 이전 지연 |
| 6 | DNS·CDN | DNS Zone, 네임서버, WAF, 캐시, API 토큰 | Cloudflare 등 계정 소유자·Super Admin 확인 | 사이트 접속 장애, SSL 갱신 실패, 캐시 오작동 |
| 7 | SSL·인증서 | ACME 계정, 인증서 발급 방식, 자동갱신 스케줄 | 만료일, renew 로그, DNS challenge 토큰 | HTTPS 만료, 앱·웹훅 호출 실패 |
| 8 | DB·스토리지·백업 | DB 관리자, 백업 정책, 복원 권한, 암호화 키 | 복원 테스트 결과, 백업 보관 위치 | 장애 때 데이터 복구 불가 |
| 9 | 이메일·문자·알림 | 발송 도메인, SPF/DKIM/DMARC, SMS 발신번호 | 도메인 인증값, 템플릿 목록, 잔액 | 회원가입·비밀번호 재설정·주문 알림 실패 |
| 10 | App Store | Apple Developer Account Holder 또는 앱 이전 | Account Holder, Team ID, 인증서·프로비저닝 확인 | 앱 업데이트, 푸시, 인앱결제 관리 불가 |
| 11 | Google Play | 개발자 계정 또는 앱 이전, Play App Signing, Firebase 연결 | 앱 이전 완료, 서비스 연결 재점검 | 앱 업데이트·테스트 트랙·통계 접근 문제 |
| 12 | Stripe·해외 결제 | 대표자, 소유자, 정산 계좌, 웹훅, API 키 | Business details, payout, webhook endpoint 검증 | 정산 보류, 환불 불가, 결제 콜백 실패 |
| 13 | 국내 PG | 상점 MID, 계약 주체, 정산 계좌, 관리자 권한 | 계약 상태, 수수료, 심사 상태, 테스트 결제 | 사업자 불일치, 정산 미지급, 취소·환불 장애 |
| 14 | 분석·광고·AI API | GA4, 광고계정, LLM API, 벡터DB, 사용량 한도 | 소유자 권한, API 키 회전, 비용 알림 | 데이터 단절, 광고 픽셀 유실, AI 비용 폭증 |
3. 이전 순서 9단계: 서비스 중단을 줄이는 흐름
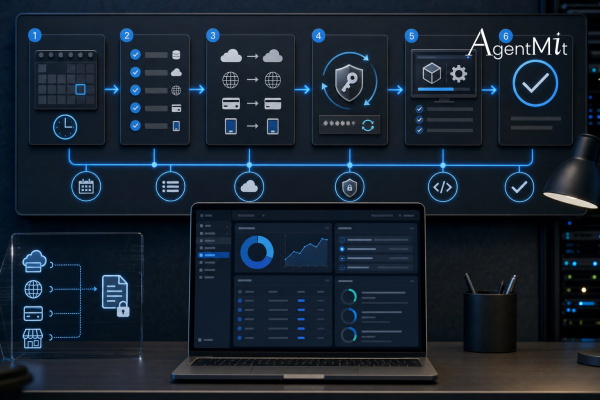
명의 이전은 보안 작업이면서 운영 변경 작업입니다. DNS를 먼저 바꾸면 장애 원인을 추적하기 어렵고, API 키를 먼저 폐기하면 배포가 깨질 수 있습니다. 아래 순서대로 진행하면 누가 무엇을 넘겼는지, 어느 시점부터 비용과 장애 책임이 발주사로 넘어오는지 명확해집니다.
- 동결일과 책임자를 정한다. 기능 개발, 배포, DNS 변경, 결제 설정 변경을 잠시 동결할 날짜를 정합니다. 발주사 승인자, 기존 개발사 담당자, 신규 유지보수 담당자를 한 채널에 묶습니다.
- 현재 자산 지도를 만든다. 저장소, 클라우드 리소스, 도메인, DNS, 결제, 앱마켓, 외부 API, 배치 작업, 백업 위치를 하나의 표로 모읍니다. 이 단계에서 누락된 SaaS가 나중에 장애 원인이 됩니다.
- 발주사 기준 계정을 먼저 만든다. 법인 또는 사업자 통제 아래의 보안 이메일, MFA 보관 방식, 비밀번호 관리자, 결제수단, 복구 담당자를 정합니다. Cloudflare도 계정·도메인을 조직 소유로 유지하고 청구 정보 실패를 방지하라는 운영 권고를 제시합니다. ([developers.cloudflare.com](https://developers.cloudflare.com/fundamentals/reference/best-practices/?utm_source=openai))
- Git과 배포 권한을 확보한다. 신규 업체가 읽고 빌드할 수 있어야 계정 변경 후 장애를 수정할 수 있습니다. GitHub는 조직에 두 명 이상의 소유자를 두어 소유권 공백을 줄이라고 안내하고, 저장소 이전 시 웹훅·시크릿·배포 키가 유지될 수 있음을 설명합니다. ([docs.github.com](https://docs.github.com/en/organizations/managing-peoples-access-to-your-organization-with-roles/maintaining-ownership-continuity-for-your-organization?utm_source=openai))
- 클라우드 청구와 IAM을 바꾼다. AWS는 루트 이메일과 MFA, 청구 이전, 대체 연락처를 확인해야 하며 루트 액세스 키를 만들지 않는 것이 권장됩니다. Google Cloud는 프로젝트를 조직 간 이동해도 청구가 기존 계정에 남을 수 있고, 청구 계정 변경 시 Marketplace 구독 등 부수 영향이 있을 수 있습니다. ([docs.aws.amazon.com](https://docs.aws.amazon.com/awsaccountbilling/latest/aboutv2/orgs_transfer_billing-best-practices.html?utm_source=openai))
- 도메인·DNS·SSL을 묶어서 처리한다. ICANN 기준으로 Auth-Code는 도메인 보유자를 식별해 이전을 돕는 코드이며, 등록자 정보 변경 후에는 등록기관 이전 잠금이 발생할 수 있습니다. 도메인 등록자 변경, 네임서버 변경, SSL 자동갱신 변경은 같은 날 몰아서 하지 말고 롤백 계획을 둡니다. ([icann.org](https://www.icann.org/resources/pages/auth-2013-05-03-en?utm_source=openai))
- 결제·정산·앱마켓을 별도 마일스톤으로 둔다. Stripe는 사업 매각·인수 등 법인 변경 상황에서 지원팀 확인 후 대표자·소유자·정산 정보를 바꾸는 흐름을 안내하며, 대표자를 제거한 뒤 새 대표자를 지정하지 않으면 지급이 중단될 수 있다고 설명합니다. 국내 PG도 계약 주체와 사업자번호가 다르면 신규계약이나 심사가 필요할 수 있으므로 결제·정산은 단순 API 키 교체로 보지 말아야 합니다. ([support.stripe.com](https://support.stripe.com/questions/transfer-a-stripe-account-to-a-different-entity-due-to-a-business-sale-or-acquisition?utm_source=openai))
- 외부 API 키와 시크릿을 회전한다. 개발사 개인 계정에서 만든 AI API, SMS, 이메일, 지도, OCR, 소셜 로그인 키는 발주사 계정에서 새로 발급하고 운영 환경변수를 교체합니다. Google Cloud는 서비스 계정 키를 외부로 전달하지 말고 가능하면 더 안전한 인증 방식을 쓰라고 안내합니다. ([docs.cloud.google.com](https://docs.cloud.google.com/iam/docs/best-practices-for-managing-service-account-keys?hl=en&utm_source=openai))
- 운영 검증 후 기존 업체 권한을 제거한다. 로그인, 배포, 결제 승인·취소, 회원가입, 알림, 관리자 기능, 백업 복원을 확인한 뒤 외주사 사용자·토큰·SSH 키·웹훅을 제거합니다. 제거 전에는 감사 로그와 마지막 사용 기록을 보관합니다.
4. 서비스별 이전 방식 비교표
모든 계정을 ‘우리 명의로 넘겨주세요’라고 요청하면 협의가 길어집니다. 서비스마다 계정 자체가 이전되는지, 자산만 이전되는지, 신규 계약이 필요한지 구분해서 요청해야 합니다.
| 서비스 | 명의 이전의 실제 의미 | 우선 요청할 것 | 특히 조심할 점 |
|---|---|---|---|
| AWS | 루트 사용자 이메일·MFA·청구·대체 연락처 통제 | 발주사 루트 이메일 전환, MFA 재등록, 결제수단 변경 | 루트 액세스 키를 만들지 말고 IAM 역할 중심으로 운영 |
| Google Cloud | 조직·프로젝트·청구 계정·서비스 계정 통제 | Organization Admin, Project Owner, Billing Admin 확인 | 프로젝트 이동과 청구 계정 변경은 별개로 검토 |
| 도메인 | 등록자·관리자 연락처, Auth-Code, 자동갱신 통제 | 등록자 변경 또는 등록기관 이전 계획 | 등록자 정보 변경 후 이전 잠금 가능성 확인 |
| Cloudflare·CDN | 계정 소유자, Super Admin, DNS Zone, API 토큰 통제 | 발주사 계정 초대 후 최고권한 확인, 토큰 재발급 | DNS·WAF·캐시 규칙 변경 전 백업 export |
| GitHub | 조직 소유자 또는 저장소 소유자 이전 | 발주사 조직에 저장소 이전, 최소 2명 owner 지정 | 저장소 이전 후 시크릿·웹훅·배포 키가 남아도 키 회전은 별도 필요 |
| Apple Developer | 조직 계정의 Account Holder 이전 또는 앱 이전 | Account Holder 확인, 앱 이전 조건 검토, 인증서 재발급 계획 | 앱 이전 후 새 프로비저닝 프로파일이 필요할 수 있음 |
| Google Play | 개발자 계정 또는 앱 이전 | 대상 개발자 계정 준비, Firebase·Google Cloud·AdMob 연결 점검 | 테스트 그룹, 일부 리포트, 통합 서비스 연결은 자동 이전되지 않을 수 있음 |
| Stripe | 계정 소유자·대표자·법인 정보·정산 계좌 변경 | Support 문의, Business details, payout bank, webhook 확인 | 정산 계좌 명의와 법인 정보가 맞아야 지급 문제가 줄어듦 |
| 국내 PG | 상점 MID와 계약 주체, 사업자번호, 정산 계좌 관리 | 기존 MID 사용 가능성, 신규계약 필요 여부, 수수료·심사 상태 확인 | ID·비밀번호 양도 방식은 약관 위반과 보안 리스크가 될 수 있음 |
Apple은 조직 멤버십의 Account Holder 역할 이전과 앱 이전을 구분하고, 앱 이전 후에는 판매·통계·인증서·프로비저닝 영향이 생길 수 있음을 안내합니다. Google Play는 앱 이전 시 사용자·통계·평점·구독 등 일부 데이터는 이전되지만 테스트 그룹, 보고서, 통합 서비스 설정은 별도 처리해야 한다고 설명합니다. ([developer.apple.com](https://developer.apple.com/help/account/access/transfer-the-account-holder-role?utm_source=openai))
5. 계약서에 넣을 조항 예시
아래 문구는 실무 협의를 위한 예시이며, 법률 자문이 아닙니다. 금액이 크거나 개인정보·금융·의료·공공 데이터가 포함된 서비스라면 변호사와 별도 검토하세요.
계정·명의 이전 조항 초안
- 계정 생성 원칙: 수급인은 발주사가 지정한 법인 또는 사업자 통제 계정에서 클라우드, 저장소, 도메인, 결제, 앱마켓, 외부 API를 생성·운영해야 한다. 부득이하게 수급인 계정으로 생성하는 경우 사전에 서면 승인을 받고 인수 일정과 이전 방식을 명시한다.
- 인수 대상 목록: 인수 대상은 소스코드뿐 아니라 클라우드 리소스, IAM, 도메인, DNS, SSL, CDN, DB, 스토리지, 백업, CI/CD, 앱마켓, 결제·PG, 분석도구, 광고계정, AI API, 운영 문서를 포함한다.
- 최고관리자 권한: 납품 완료 전 발주사는 각 서비스의 최고관리자 또는 이에 준하는 소유자 권한, 청구 권한, 복구 권한을 확보해야 한다. 수급인은 확인에 필요한 화면 공유, 증빙 캡처, 로그 내역 제출에 협조한다.
- 결제수단과 비용 귀속: 월 구독료, 클라우드 사용료, 도메인 갱신료, 앱마켓 수수료, PG 비용은 전환 기준일을 정해 정산한다. 전환 전 발생 비용과 전환 후 발생 비용의 부담 주체를 별지에 적는다.
- 시크릿과 키 회전: 수급인은 운영 환경변수, API 키, SSH 키, 배포 키, 서비스 계정 키, 웹훅 시크릿 목록을 제출하고 발주사 또는 신규 유지보수사가 회전할 때 협조한다. 단, 실제 비밀값은 안전한 비밀관리 도구로 전달한다.
- 앱마켓·PG 예외: Apple, Google Play, Stripe, 국내 PG 등 제3자 정책상 계정 양도가 제한되거나 별도 심사가 필요한 항목은 공식 절차에 따라 이전 또는 신규계약을 진행한다. 이 경우 수급인은 필요한 팀 ID, 앱 ID, 패키지명, Bundle ID, MID, 웹훅 URL, 인증서 정보를 제공한다.
- 접근 회수: 인수 확인서 서명 후 수급인의 사용자, 토큰, SSH 키, 배포 키, VPN, 관리자 계정, DB 접속 권한은 발주사가 정한 기한 내 제거한다. 단, 하자보수에 필요한 접근은 별도 계정과 기간을 정해 부여한다.
- 완료 기준: 계정 이전은 발주사 계정으로 운영 배포, 결제 승인·취소, 회원가입·로그인, 알림 발송, 관리자 기능, 백업 복원 테스트가 통과되어야 완료된 것으로 본다.
결제·정산 시스템이 포함된 서비스라면 결제·정산 시스템 외주 견적 항목 비교표 2026처럼 결제 승인, 취소, 환불, 정산 리포트, 웹훅 재시도까지 별도 검수 항목으로 쪼개는 편이 안전합니다.
6. 이전 작업비 산정식: 견적을 이렇게 쪼개서 요청하세요
계정 명의 이전 견적은 ‘서버 이전 1식’으로 받으면 누락이 생깁니다. 다음 산정식으로 요청하면 기존 업체, 신규 유지보수사, 내부 담당자가 같은 기준으로 범위를 볼 수 있습니다.
산정식: 계정 이전 작업비 = (자산 목록화 시간 + 계정 이전·재구성 시간 + 키 회전·배포 검증 시간 + 문서화 시간) × 계약 시간단가 + 외부 수수료·구독료 + 예비비
| 항목 | 산정 방법 | 예시 범위 | 비고 |
|---|---|---|---|
| 자산 목록화 | 서비스 수 × 0.3~0.7시간 | 10개 서비스면 3~7시간 | 문서가 없으면 실제 접속 조사 시간이 늘어남 |
| 계정 이전 | 단순 권한 초대 0.5~1시간, 클라우드·앱마켓·PG 2~6시간 이상 | 난이도별 합산 | 고객센터 심사 대기 시간은 별도 일정으로 관리 |
| 키 회전 | API 키·웹훅·환경변수 수 × 0.3~1시간 | 20개 키면 6~20시간 | 교체 후 배포와 기능 테스트 포함 |
| 운영 검증 | 핵심 사용자 흐름 수 × 1~3시간 | 회원가입, 결제, 관리자, 알림 등 | 자동화 테스트가 있으면 단축 가능 |
| 문서화 | 런북, 계정표, 장애 대응표 작성 시간 | 4~12시간 | 정부지원사업 최종 산출물에도 활용 가능 |
| 예비비 | 협조 불확실성에 따른 버퍼 | 총 투입시간의 15~30% 예시 | 기존 업체 협조가 낮거나 개인 계정이 많으면 높게 잡음 |
위 시간은 시장 평균가가 아니라 견적을 쪼개기 위한 예시 가정입니다. 실제 금액은 시간단가, 서비스 수, 문서 상태, 기존 업체 협조, 야간 무중단 전환 여부, 개인정보·금융 데이터 여부에 따라 달라집니다.
7. 인수인계 완료 확인서 체크리스트
완료 확인서는 ‘로그인해 봤다’가 아니라 ‘발주사가 혼자 운영할 수 있다’를 증명해야 합니다. 아래 항목을 복사해 검수표로 사용하세요.
- □ 발주사 명의 또는 발주사 통제 계정으로 최고관리자 권한을 확보했다.
- □ 루트 이메일, 복구 이메일, 복구 전화번호, MFA 장치가 발주사 관리 체계로 바뀌었다.
- □ AWS·GCP·CDN·호스팅·SaaS의 결제수단과 청구 연락처가 발주사 기준으로 변경되었다.
- □ GitHub 조직 owner가 최소 2명 이상이며, 외주사 개인 계정은 필요한 기간과 권한만 가진다.
- □ 도메인 등록자, 관리자 연락처, 만료일, 자동갱신, Auth-Code 발급 가능 여부를 확인했다.
- □ DNS Zone, 네임서버, CDN 캐시·WAF 규칙, SSL 자동갱신 방식을 백업했다.
- □ 운영 환경변수, API 키, 웹훅 시크릿, SSH 키, 배포 키를 목록화하고 필요한 키를 회전했다.
- □ 결제 승인, 취소, 환불, 정산 리포트, 웹훅 재시도, 영수증 발송을 테스트했다.
- □ App Store와 Google Play의 앱 소유권, 인증서, 서명, 테스트 트랙, 인앱결제, 개인정보 항목을 확인했다.
- □ DB 백업을 실제로 복원해 보았고, 복원 권한과 암호화 키 접근자를 확인했다.
- □ 외주사 계정, 토큰, VPN, SSH, DB 계정, 관리자 계정이 회수되었거나 하자보수용 기간제 계정으로 대체되었다.
- □ 장애 대응 연락처, 배포 절차, 롤백 절차, 월 운영비 추정표가 문서로 남았다.
8. 실무에서 자주 터지는 사고와 예방책
도메인 만료 알림을 개발사 개인 메일만 받는 경우
도메인은 사이트의 주소이자 이메일·SSL·소셜 로그인·검색 노출의 기반입니다. 등록자 정보 변경과 등록기관 이전에는 잠금 조건이 있을 수 있으므로 캠페인 오픈 직전에는 무리하게 이전하지 말고, 최소한 관리자 이메일과 자동갱신 결제부터 발주사 통제로 바꾸는 우회책을 검토합니다. ([icann.org](https://www.icann.org/resources/pages/ownership-2013-05-03-en?utm_source=openai))
결제 계정은 받았지만 정산 계좌가 안 맞는 경우
Stripe는 계정 정보, 대표자, 정산 계좌, 법인 정보가 실제 사업자와 맞아야 하며 은행 계좌 명의도 계정 유형에 맞아야 합니다. 토스페이먼츠 약관과 가이드도 ID·비밀번호 관리 책임, 사업자번호가 다른 경우 신규계약 필요성, 계약 정보 변경 통지를 다루고 있으므로 PG는 ‘API 키 전달’이 아니라 ‘계약·심사·정산’ 작업으로 봐야 합니다. ([support.stripe.com](https://support.stripe.com/questions/bank-account-ownership-verification?utm_source=openai))
SSL은 살아 있는데 자동갱신이 죽어 있는 경우
Let’s Encrypt 같은 ACME 기반 인증서는 자동갱신 스케줄, DNS challenge 권한, 계정 키, 발급 제한을 함께 봐야 합니다. Certbot 수동 인증서는 별도 자동화 스크립트가 없으면 자동 갱신되지 않을 수 있고, 잦은 재발급은 발급 제한에 걸릴 수 있으므로 운영 전환 시 renew 로그를 확인해야 합니다. ([letsencrypt.org](https://letsencrypt.org/docs/rate-limits/?utm_source=openai))
참고한 공식 문서
- AWS Account Billing, IAM Root User Best Practices: 루트 이메일, 청구, MFA, 대체 연락처 기준에 참고했습니다. ([docs.aws.amazon.com](https://docs.aws.amazon.com/awsaccountbilling/latest/aboutv2/orgs_transfer_billing-best-practices.html?utm_source=openai))
- Google Cloud Resource Manager, IAM Service Account Keys: 조직·프로젝트·청구와 서비스 계정 키 회수 기준에 참고했습니다. ([docs.cloud.google.com](https://docs.cloud.google.com/resource-manager/docs/perform-migration?hl=en&utm_source=openai))
- ICANN Transfer Policy: 도메인 Auth-Code, 등록자 변경, 이전 잠금 리스크에 참고했습니다. ([icann.org](https://www.icann.org/resources/pages/auth-2013-05-03-en?utm_source=openai))
- Cloudflare Fundamentals: DNS·CDN 계정 소유와 복구·청구 관리 기준에 참고했습니다. ([developers.cloudflare.com](https://developers.cloudflare.com/fundamentals/reference/best-practices/?utm_source=openai))
- GitHub Docs: 조직 소유권, 저장소 이전, deploy key와 secrets 유지 여부에 참고했습니다. ([docs.github.com](https://docs.github.com/en/organizations/managing-organization-settings/transferring-organization-ownership?utm_source=openai))
- Apple Developer, Google Play Console Help: 앱마켓 계정·앱 이전과 이전 후 수동 점검 항목에 참고했습니다. ([developer.apple.com](https://developer.apple.com/help/account/access/transfer-the-account-holder-role?utm_source=openai))
- Stripe Support, 토스페이먼츠 공식 문서: 결제 계정 소유권, 대표자, 정산 계좌, 국내 PG 계약 기준에 참고했습니다. ([support.stripe.com](https://support.stripe.com/questions/transfer-a-stripe-account-to-a-different-entity-due-to-a-business-sale-or-acquisition?utm_source=openai))
FAQ
Q1. 외주개발사가 만든 AWS 계정을 그대로 받아도 되나요?
가능한 경우도 있지만 비밀번호 전달만으로는 충분하지 않습니다. 루트 이메일, MFA, 복구 전화번호, 대체 연락처, 결제수단, 예산 알림, IAM 관리자 역할을 발주사 통제 아래로 바꿔야 합니다.
Q2. 도메인이 개발사 명의인데 사이트는 정상 운영 중입니다. 바로 이전해야 하나요?
최종적으로는 발주사 명의가 맞지만, 출시 직전에는 등록자 변경과 등록기관 이전을 동시에 진행하지 않는 편이 안전합니다. 먼저 만료일, 자동갱신, 관리자 이메일, DNS 백업을 확보하고 이전 잠금 조건을 확인한 뒤 일정을 잡으세요.
Q3. 앱스토어와 구글플레이 앱은 계정 비밀번호만 받으면 되나요?
아니요. Apple과 Google Play는 공식 앱 이전 또는 계정 역할 이전 절차가 있으므로 비밀번호 공유 방식은 피해야 합니다. 이전 후에도 푸시 인증서, 서명 키, Firebase, 인앱결제, 개인정보 처리 정보는 별도 검수해야 합니다.
Q4. Stripe나 국내 PG 상점아이디는 양도 가능한가요?
결제 계정은 법인 정보, 대표자, 실소유자, 정산 계좌, 사업자번호, 심사 상태가 연결되어 있어 단순 양도로 보기 어렵습니다. 사업자가 달라지면 신규계약이나 재심사가 필요할 수 있으므로 결제는 별도 마일스톤으로 분리하세요.
Q5. 계정 명의 이전 조항은 계약서에 언제 넣어야 하나요?
개발 착수 전 계약서와 산출물 목록에 넣어야 합니다. 완료 시점에 협의하면 이미 개발사 개인 계정, 개인 카드, 개인 이메일에 서비스가 묶여 있어 이전 비용과 일정이 커질 수 있습니다.
AgentMit은 외주개발 결과물을 단순 납품물로 보지 않고 기획, UI, 백엔드, 관리자, 자동화, AI 기능, 배포, 운영 인수인계까지 하나의 전환 범위로 점검합니다. 기존 업체 교체, 정부지원 MVP 운영 전환, BizMit 기반 관리자·SaaS 구축, 결제·클라우드·앱마켓 명의 이전 구조가 복잡하다면 AgentMit 범위 검토 문의로 현재 계정 목록과 전환 일정을 보내주세요.